Tampilkan postingan dengan label Tutorial. Tampilkan semua postingan

Kamis, 17 Juli 2014

Tutorial Install Sqlmap Di VPS


           Haii wkwkwk udh lama gk ngepost nih wkkwk soalnya pensiun bentar trus skrg balik lagi oke kali ini saya akan share tutor install SQLMAP Di VPS
Bahan-Bahan :
-PC Yang sudah terconnect di Internet
-Putty For Windows
-Akun VPS
Langkah-langkah :
1.Buka Putty Lalu Masukan IP VPSnya 
2.ketik “sudo apt-get install git” Kalo Gk bisa “yum install git
3.Ketik “git clone https://github.com/sqlmapproject/sqlmap.git” Lalu Tekan Enter tunggu   Beberapa saat 
4.Jika Sudah Ketikan Perintah "cd \sqlmap"
5.Tinggal Ketik .”./sqlmap.py” atau “python sqlmap.py
Langsung Lihat Videonya 

Jumat, 30 Mei 2014

Detecting OpenSSL-Heartbleed with Nmap & Exploiting with Metasploit

You can now quickly detect the OpenSSL-Heartbleed vulnerability very quickly on a network using the ever popular nmap command, and with the latest modules from Metasploit you can quickly see the exploit in action.
For this tutorial I will be using a WordPress server and Kali Linux running in two separate VMWare virtual machines.
For a vulnerable server, I used one of Turnkey Linux WordPress VMs.  There are security updates available for Turnkey’s WordPress, but during the VM setup, and for this tutorial, I purposefully told the VM NOT to install the security updates so I could test for the OpenSSL vulnerability.
Once the WordPress VM was configured (just answer a few simple questions) I then fired up my Kali Linux VM.
Nmap has created a Heartbleed script that does a great job of detecting vulnerable servers. The script may not be available in your version of Kali, so you may have to manually install it.

Detecting Exploit with Nmap

If the Open-Heartbleed script is not already included in your nmap install, you will need to manually install it.
This is pretty easy, just visit the OpenSSL-Heartbleed nmap Script page, copy and save the nmap nse script file to your nmap “scripts” directory as seen below:
Heartbleed nmap script save
You will also need the nmap “tls.lua” library file, save this to the nmap “nselib” directory as seen below:
Heartbleed nmap tls library
That is it, we can now use the heartbleed script in nmap to detect vulnerable systems.
To use the command the syntax is:
nmap -sV --script=ssl-heartbleed <target>
All we need to plug in is the IP address of our target test WordPress site, 192.168.1.70 in this instance:
heartbleed nmap script command
And if the target machine is vulnerable we will see this:
nmap heartbleed vulnerable detected
State: VULNERABLE Risk Factor: High

Exploiting with Metasploit

Now that we know we have a vulnerable server, we can use the latest Metasploit OpenSSL-Heartbleed module to exploit it. (Note: you can use the module to detect vulnerable systems also)
Update metasploit to get the latest modules. Just type “msfupdate” at a Kali command prompt:
msfupdate
Now run “msfconsole” to start Metasploit and you will be presented with the Metasploit console:
Metasploit prompt
Next search for the heartbleed modules:
heartbleed search
Notice there are two, we will just be using the scanner.
Type, “use auxiliary/scanner/ssl/openssl_heartbleed“:
heartbleed metasploit module
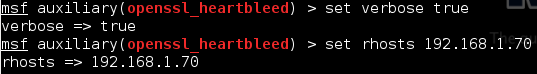
We are just going to set two options, “set VERBOSE” to true and we need to “set RHOSTS” to our target IP address as seen below:
verbose rhosts
And finally, just “run” the exploit:
heartbleed leaked data
If you click on the picture above, you will see that Metasploit communicated with the server and was able to pull random data from the server’s memory.
The important thing to note here is that it pulls random data from memory. There is no guarantee that you will find account credentials, session cookie data or critical data every time you run this. But the danger is in the fact that it could display sensitive data.
Thus the best practice (if you haven’t already) is to check your systems for the heartbleed vulnerability and patch them immediately. After the systems are patched change any passwords on the effected machines.
As always, never run security scans or checks on systems that you do not own or have approval to scan.
If you enjoyed this tutorial and want to learn more about Kali Linux and Metasploit, check out my latest book on Amazon, “Basic Security Testing with Kali Linux“.

Kamis, 13 Maret 2014

Daftar Distro Linux Untuk Hacking

Seperti yang telah temen-temen ketahui bahwa saat ini sudah sangat banyak distribusi Linux yang di khususkan untuk Penetrating System/Hacking. Selain distro Backtrack yang sering kita gunakan, ternyata masih banyak lagi distro serupa yang muncul akibat dari kebutuhan yang berbeda-beda dari setiap pengguna. Selain itu juga tentu saja untuk mencari distro paling solid dan stabil. Semoga artikel ini dapat membantu temen-temen untuk menemukan distro yang cocok untuk temen-temen sendiri. Berikut ini beberapa distro yang digunakan untuk aktifitas hacking :


Kali Linux adalah BackTrack (Penetration Testing Distribution) yang dibuat kembali dengan menggunakan basis Debian, perlu diketahui meskipun BackTrack Linux  juga menggunakan  managemen paket perangkat lunak .deb BackTrack dibuat menggunakan basis Ubuntu, perbedaan ini mirip dengan perbedaan antara  Linux Mint Debian Edition (LMDE) yang berbasis Debian dan Linux Mint (reguler) yang berbasis Ubuntu
Download

 BackTrack 


Selamat Datang di backtrack-linux.org, rumah bagi keamanan distribusi Linux terbesar sejauh ini. BackTrack merupakan gudangnya program berdasarkan penetrasi, yang membantu profesional keamanan kemampuan untuk melaksanakan penilaian dalam lingkungan,dan tentu saja asli dan murni didedikasikan untuk pembajakan. Terlepas jika Anda membuat BackTrack sistem operasi utama Anda, booting dari LiveDVD, atau menjadi favorit Anda, BackTrack telah disesuaikan untuk setiap jenis paket, script konfigurasi kernel, dan patch semata-mata untuk tujuan pengujian penetrasi . 
BackTrack ditujukan untuk semua pemirsa dengan profesional keamanan yang paling berpengalaman untuk pendatang baru di bidang keamanan informasi. BackTrack mempromosikan cepat dan mudah untuk menemukan dan update database terbesar kumpulan alat keamanan.
http://www.backtrack-linux.org 

GnackTrack 
GnackTrack adalah LiveCD (dan diinstal) distribusi Linux dirancang untuk menguji penetrasi dan didasarkan pada Ubuntu.
GnackTrack adalah distribusi pengujian penetrasi untuk para penggemar Gnome. 
Banyak dari kita telah mendengar BackTrack, masih menggunakan KDE. Banyak orang lebih memilih distribusi berbasis Gnome, dan dengan demikian lahir GnackTrack. GnackTrack awalnya diciptakan dengan menambahkan Gnome di BackTrack dan kupas atas bagian dari KDE, tapi ini sangat disayangkan, Ada banyak cruft left sehingga diputuskan untuk membangun sebuah penetrasi cd gnome berdasarkan dari awal. 
Karena Ubuntu adalah salah satu distribusi yang paling populer, masuk akal untuk GnackTrack, terutama karena 10.04LTS akan memiliki dukungan jangka hidup. 
olah karena itu mengapa distro ini disebut GnackTrack (Gnome + Backtrack),menurut saya GnackTrack kurang profesional karena masih menggunakan repo dari Backtrack tanpa ada timbal baliknya dari GnackTrack,sehingga membuat kecewa Orang yang membuat Backtrack.
http://www.gnacktrack.co.uk 
NodeZero 
NodeZero adalah Ubuntu Linux yang dirancang sebagai sebuah sistem lengkap yang juga dapat digunakan untuk pengujian penetrasi. NodeZero menggunakan Ubuntu repositori agar sistem anda selalu diperbarui. Konfigurasi sistem sangat penting dan terutama ditujukan untuk instalasi dan kustomisasi dari disk yang Anda inginkan. NodeZero dilengkapi dengan lebih dari 300 alat untuk pengujian penetrasi dan satu set layanan inti yang diperlukan untuk pengujian penetrasi. mereka juga menyiapkan alat repositori agar sistem anda diperbarui setiap saat.
http://netinfinity.org 
Samurai Web Testing Framework 

Samurai Web Testing Framework adalah linux lingkungan hidup yang telah pra-dikonfigurasi untuk berfungsi sebagai pen-test environment web. CD berisi aplikasi terbaik dari open source dan tools gratis yang berfokus pada pengujian dan menyerang website. Dalam pengembangnya distribusi ini, Samurai Web Testing Framework didasarkan pada seleksi tools/alat yang paling sering digunakan dalam praktik keamanan. Samurai Web Testing Framework menyertakan alat-alat yang digunakan dalam semua empat tahapan web-pen test. 
http://samurai.inguardians.com/ 
Hacking Live CD 

Hacking Live CD adalah salah satu distribusi Linux yang diisi dengan alat-alat baru dan utilitas untuk ethical hacking, penetration testing and verification countermeasure. Berdasarkan Ubuntu livecd dan dijalankan seperti "berjalan langsung dari CD dan tidak memerlukan instalasi pada hard drive Anda Setelah dimulai. Anda bisa menggunakan alat termasuk untuk test, verify, ethically hack dan perform penetration tests pada jaringan Anda sendiri untuk memastikan dia aman dari penyusup luar. 
http://www.livehacking.com/live-hacking-cd 
Pentoo 

Pentoo adalah Live CD dan Live USB dirancang untuk menguji penetrasi dan evaluasi keamanan. Basednya adalah Gentoo Linux, Pentoo memiliki versi 32 dan 64 bit livecd. Memiliki driver injeksi paket update Wi-Fi, GPGPU perangkat lunak cracking [2], dan banyak alat untuk pengujian penetrasi dan evaluasi keamanan. 
http://www.pentoo.ch/ 
Network Security Toolkit 

Selamat datang di Network Security Toolkit (NST). ISO ini bootable live CD / DVD (Live NST) didasarkan pada Fedora. Manual ini dirancang untuk memberikan akses mudah ke best-of-breed Aplikasi Sumber Terbuka, Keamanan Jaringan dan berjalan pada platform yang paling x86/x86_64. 
http://www.networksecuritytoolkit.org/nst/ 
OWASP Live CD 

OWASP LiveCD, merupakan proyek yang menyatukan beberapa proyek terbaik dari keamanan open source dalam CD tunggal. Web developer, tester dan profesional keamanan dapat mulai dari LiveCD ini dan memiliki akses ke set lengkap uji keselamatan. Hal ini memungkinkan pengguna Anda untuk menguji berbagai masalah keamanan aplikasi web dan situs web. 
http://appseclive.org 
Arudius 

Arudius adalah Linux liveCD dengan alat-alat untuk pengujian penetrasi dan analisis kerentanan. Apa yang disebut "Linux liveCD" pada dasarnya adalah sistem operasi Linux, yang dinyalakan dan dijalankan langsung dari CD-ROM standar. Hal ini memungkinkan untuk meningkatkan portabilitas dan sistem operasi untuk menjalankan berbagai perangkat lunak Linux di hampir semua sistem fisik tanpa mempengaruhi sistem host operasi yang terpasang pada hard disk. Ini adalah konsep yang menggali Arudius juga. Saat ini, Arudius memiliki alat keamanan yang lebih dari 140 dan pengemasan yang berbeda 
http://www.tdisecurity.com/tdi-labs/arudius.htm 
WeakNet 

WeakNet Linux, dirancang terutama untuk pengujian penetrasi, forensik dan tugas-tugas keamanan lainnya. Lingkungan desktop default adalah GNOME. 
http://weaknetlabs.com/main/ 
Backbox 

Backbox adalah distribusi Linux berbasis Ubuntu LTS 10.04 Lucid dirancang untuk melakukan tes penetrasi dan penilaian keamanan. Dirancang untuk menjadi cepat, mudah digunakan dan minim,tetapi belum lengkap karena repositori sendiri perangkat lunak desktop selalu upgrade ke versi stabil terbaru dari alat terbaik dikenal dan paling sering digunakan etical hacking. 
www.backbox.org/public/
 Matriux 

Matriux adalah distribusi keamanan dengan semua sumber daya yang terdiri dari banyak open source yang kuat dan tools gratis yang dapat digunakan untuk berbagai tujuan, termasuk namun tidak terbatas pada, penetration testing, ethical hacking, system and network administration, cyber forensic investigations, security testing, vulnerability analysis, dan banyak lagi. Ini adalah distribusi dirancang bagi para profesional keamanan dan penggemar, walaupun biasanya dapat digunakan sebagai sistem desktop default Anda. Dengan Matriux, Anda dapat mengubah sistem apapun menjadi kuat set alat untuk pengujian penetrasi, tanpa harus menginstal perangkat lunak apapun pada hardisk Anda. Matriux dirancang untuk bekerja dalam lingkungan hidup sebagai tongkat, CD / DVD atau USB atau dapat dengan mudah diinstal pada hard drive anda dalam beberapa langkah. Matriux juga mencakup seperangkat alat untuk forensik komputer dan pemulihan data yang dapat digunakan untuk analisis forensik dan penelitian dan pemulihan data. 
http://www.matriux.com 

Secmic 

Secmic adalah liveCD keamanan distribusi Linux yang dapat digunakan oleh profesional keamanan atau untuk tujuan pendidikan. Hal ini gratis untuk men-download, dan selalu akan. Ini terdiri dari lebih dari 200 aplikasi keamanan yang berorientasi dan menjaga open source Ubuntu / Kubuntu update kompatibilitas, berarti Anda akan dapat menerima update keamanan langsung dari repositori Ubuntu / Kubuntu. 
http://sourceforge.net/p/secmic/home//index.html 
NetSecL 

NetSecL Linux adalah dengan setup default dengan distribusi meninggalkan mengeras ke tingkat keamanan yang masih digunakan dan menyediakan peralatan yang diperlukan untuk menguji keamanannya. GrSecurity firewall dan itu merupakan ciri yang membuat distribusi eksklusif dengan paket dibangun khusus: Amap, ettercap, Hydra, Kismet, Nessus, Nmap, Metasploit, PADS. 
http://netsecl.linuxfreedom.com 
VAST 

VAST adalah VIPER distribusi laboratorium yang berisi alat VIPER hidup dikembangkan sebagai UCsniff, videosnarf videojak, dan banyak lagi. Seiring dengan alat VIPER dan alat-alat lain keamanan penting VoIP, juga berisi alat untuk penguji penetrasi digunakan sebagai Metasploit, Nmap dan Hydra.é distribusi pekerjaan yang sedang berjalan. 
http://vipervast.sourceforge.net 
Blackbuntu 

Blackbuntu adalah distribusi pengujian penetrasi yang telah dirancang khusus untuk mahasiswa dan pelatihan keamanan informasi keamanan profesional. 
Blackbuntu adalah distribusi pengujian penetrasi dengan GNOME Desktop Environment. Saat ini sedang dibangun menggunakan Ubuntu 10.10 dan bekerja referensi pada Back | Track. Itu dibuat hanya untuk sebagai hobi saja. 
http://www.blackbuntu.com/ 
PHLAK 

PHLAK atau [P] rofessional [H] Acker's [L] inux [A] ssault [K] itu adalah keamanan modular dari distribusi Linux (aka LiveCD). PHLAK dilengkapi dengan dua lingkungan (fluxbox dan xfce4), alat-alat keamanan banyak, dan buku catatan penuh dokumentasi keamanan. PHLAK adalah turunan dari Morphix, dibuat oleh Alex de Landgraaf. 

Terutama di sekitar Penetrasi Testing, PHLAK adalah sistem yang setiap hacker atau pentest harus dimiliki. 
http://sourceforge.net/projects/phlakproject/ 
Download versi terbaru 0,3 - ftp://ftp.ussg.iu.edu/linux/phlak/phlak-0.3.iso&gt; 

STD 0.1 

STD adalah berbasis Linux Security Tool. Memang, itu adalah kumpulan dari ratusan bahkan ribuan alat keamanan untuk open source. Ini adalah Live Linux Distro, yang berarti berjalan dari CD di memori tanpa mengubah sistem operasi asli dari komputer host. Satu-satunya tujuan dalam hidup adalah untuk menempatkan sebagai alat keamanan banyak yang Anda inginkan dengan mudah menggunakan antarmuka. 
DST adalah untuk digunakan baik oleh pemula dan admin keamanan profesional tetapi tidak ideal bagi Pengguna yang belum pernah menggunakan Linux. DST mengasumsikan Anda tahu dasar-dasar Linux karena sebagian besar karyanya akan dilakukan dari baris perintah. Jika Anda benar-benar baru untuk Linux, Anda sebaiknya mulai dengan distro hidup seperti Knoppix untuk berlatih dasar-dasar. 
DTS dirancang untuk membantu administrator jaringan dan profesional melindungi jaringan mereka 
http://s-t-d.org/index.html 
nUbuntu 

nUbuntu atau Network Ubuntu adalah jauh lebih seorang pemula di arena sebagai LiveCD Ubuntu, yang didasarkan, cukup baru sendiri. 
Tujuan utama dari nUbuntu adalah untuk membuat distribusi yang berasal dari distribusi Ubuntu, dan menambahkan paket yang terkait dengan pengujian keamanan, dan menghapus paket yang tidak diperlukan, seperti Gnome, Openoffice.org, and Evolution. nUbuntu merupakan hasil dari ide dua orang harus membuat distribusi baru untuk pengalaman belajar. 
http://www.nubuntu.org/
Source: http://iiprayudi.wordpress.com/daftar-distro-linux-indonesia-always-updated/

Free Ebook Bahasa Indonesia

FREE E-BOOK
E-Book Belajar Pemrograman Delphi
Size : 1160 KB

Download
E-Book Belajar Adobe Photoshop
Size : 135 KB
Download
E-Book Tips Microsoft Excel
Size : 790 KB
Download
FREE CONTOH MEMBUAT PROGRAM
Contoh Delphi dihubungkan dengan Ms Access
Size : 294.97 KB
Download
Contoh Delphi Membuat Software Expired
Size : 154.86 KB
Download
Contoh Delphi Membuat Form Gradient
Size : 147 KB
Download
FREE VIDEO TUTORIAL
Video Tutorial Delphi : Mengenal String dan Integer
Size : 2.73 MB
Download
Video Tutorial Delphi : Delphi Export ke Ms Excel
Size : 1.26 MB
Download
Video Tutorial Photoshop : Membuat Bayangan di Kaca
Size : 6.51 MB
Download
Video Tutorial Photoshop : Menggabungkan Buah Naga dan Kiwi
Size : 5.21 MB
Download
Video Tutorial Photoshop : Menggabungkan Bola dan Jeruk
Size : 6.83 MB
Download
FREE SOFTWARE
Software Matematika Untuk Anak
Size : 222 KB
Download
Software Pengirim Pesan Dalam LAN (Netsend)
Size : 198 KB
Download
Software Screen Mates Mobil
Size : 215.5 KB
Download

Sabtu, 01 Maret 2014

Tutorial Mikrotik tanpa RouterBoard dengan VMWare

Bagi anda yang inginbelajar Mikrotik tapi tidak punya Router Board nya ga usah kuatir, karena kita masih bisa belajar mikrotik dengan menggunakan file iso Mikrotik. Jadi sebenarnya Mikrotik itu adalah Linux yang dibuat khusus untuk Router. Sehingga kita ga perlu punya router board nya, yang penting punya software Mikrotik nya dalam bentuk file ISO. File ISO Mikrotik ini bisa dijalankan di PC bekas (Baca Artikel sebelumnya : Tutorial Cara Instalasi Mikrotik RouterOS). Namun kali ini kita akan install tanpa PC bekas tambahan yaitu dengan menjalankan menggunakan Virtual Machine seperti VMWare Player, VMware Workstation, Virtual Box, dll.


Kemudian dari VM itu kita koneksikan ke Winbox. Tinggal kita otak-atik aja deh mikrotiknya, experimen buat belajar Mikrotik :). Oke langsung aja ya ke caranya, berikut hal-hal yang dibutuhkan untuk Belajar Mikrotik tanpa Perlu Punya Router Board Mikrotik :
  • Komputer/Laptop
  • File ISO Mikrotik
  • Virtual Machine (saya menggunakan VMWare Workstation)
  • Semangat untuk belajar dengan hal yang agak ribet menyenangkan :D
Nah kalo hal-hal di atas udah terpenuhi, kita langsung aja ke langkah-langkah nya :

Proses Instalasi ISO Mikrotik OS

1. Download file ISO Mikrotik nya. Kalian bisa download disini (Udah termasuk lisensi level 6. Mohon gunakan HANYA UNTUK TUJUAN BELAJAR SAJA!)

2. Jalankan ISO Mikrotik nya di Virtual Machine. Dalam hal ini saya menggunakan VMWare Workstation. Ketika membuat Harddisk baru di VM nya kasih space kecil aja misal 200MB, karena Mikrotik ini ga butuh space banyak kok. Biar Harddisk kalian ga cepet abis ;)

3. Jalankan VM Mikrotik nya, dan lakukan proses instalasi Mikrotik dengan memilih (check) semua pilihan yang ada dengan tombol 'a'. Kalo udah dicentang semua tekan tombol 'i' untuk meginstall Mikrotik.
4. Tunggu bentar sampe proses instalasi nya selesai. Sabar yahh, cuma bentar kok ;) Kalo udah selesai tekan tombol Enter untuk reboot

Konfigurasi Jaringan

1. Setelah proses instalasi Mikrotik OS nya selesai, coba masuk ke system Mikrotik nya. Masukkan user login : admin dan password : 'kosongin aja'

2. Selamat anda sudah berhasil masuk system Mikrotik di VM. Disini kita cuma bisa memasukkan perintah berbasis text aja, ga ada mode GUI nya. Sekarang kita mulai konfigurasi jaringan nya agar bisa terkoneksi ke jaringan lokal PC terutama biar bisa buka Winbox. Silakan Download Winbox disini.

3. Pada VM nya masuk ke settings, rubah Network Adapter nya ke custom VMNet1. Untuk yang pake VM lain macam Virtual Box silakan menyesuaikan aja ya.

4. Selanjutnya coba buka Winbox, cek apakah udah terdeteksi Mikrotik nya. Kalo udah langsung login aja pake data login yang sama. Kalo ga bisa login coba cek lagi konfigurasi jaringannya. Disable aja Adapter VMnet8 biar ga bingung Winbox nya.


5. Pada Winbox nya cuma ada 1 interface yaitu Ether 1 doang, jadi lumayan ribet sebenarnya karena biasanya kita praktek pake wlan dan disitu ga ada wlan nya karena memang secara fisik di VMWare ga punya interface wireless. Jadi ya kita cuma bisa pake Ether 1 aja.

6. Tapi gapapa, kita masih bisa nambah Virtual Ethernet buat membantu kerja kita nanti kalo mau nyoba bikin hotspot biar bisa masuk ke user manager hotspot nya.

7. Alokasikan IP address buat Ether 1 misal : 192.168.1.1/24 Alokasikan juga IP address satu jaringan untuk Adapter VMnet1 nya biar bisa konek ke hotspot nya di browser.

Praktek Membuat HOTSPOT

1. Nah kalo koneksi jaringan nya uda beres, kita udah bisa nyoba praktek nih bikin hotspot sendiri walaupun cuma modal 1 interface ether doang. Tapi setidaknya kita masih bisa membuat Virtual Ethernet buat bantuan.

2. Oke, buat Virtual Ethernet dulu aja biar bisa dipake buat masuk ke User Manager Mikrotik nya nanti. Interface -> add -> Virtual Ethernet -> Ok. Jangan lupa diberi IP address yang satu jaringan sama Ether 1 ya, misal : 192.168.1.5/24
 

3. Selanjutnya buat Hotspot via IP -> hotspot -> Hotspot Setup -> ikuti langkah-langkah wizard nya

4. Kalo udah coba cek hotspotnya udah jalan apa belum. Akses alamat ip ether 1 tadi http://192.168.1.1 dari browser PC. Kalo muncul halaman login mikrotik berarti hostpot udah jadi. Silakan login dengan username dan password yang tadi dibuat.

5. Untuk selanjutnya silakan kalian berexperimen sendiri. Kalian bisa kembangkan untuk membuat Radius Server dengan mengakses User Manager di IP virtual ethernet tadi misal : http://192.168.1.5/usermgr

Dari semua tutorial di atas sangat dimungkinkan sekali untuk kondisi error. Karena memang kita tidak punya Mikrotik nya secara fisik, hanya menjalankannya secara virtual, sehingga kesalahan mungkin saja terjadi. Saya sendiri butuh waktu berjam-jam untuk bisa mengakses user manager, karena sering nya alamat itu tidak bisa diakses :(. Jadi disinilah kita harus sabar dan mau mencari solusi dari semua masalah itu, karena dibalik semua masalah pasti ada jalan keluarnya, dan dari itu semua kita akan mendapat pembelajaran nya :).

Kamis, 20 Februari 2014

Dual Boot Kali Linux dengan Windows

Menginstall Kali Linux didalam instalasi Windows bisa sangat berguna. Namun, Anda perlu berhati-hati selama proses setup. Pertama, pastikan Anda telah melakukan backup data penting pada instalasi Windows Anda. Karena Anda akan memodifikasi hardisk Anda, Anda akan menyimpan backup ini pada media eksternal. Setelah Anda selesai backup, kami sarankan Anda membaca dengan teliti Kali Linux Hard Disk Install, yang menjelaskan prosedur normal untuk dasar installasi Kali Linux.
Dalam contoh, kita akan menginstal Kali Linux didalam instalasi Windows 7, yang saat ini menggunakan 100% dari ruang disk di komputer kita. Kita akan mulai dengan mengubah ukuran partisi Windows kita saat ini untuk menempati sedikit space dan kemudian lanjutkan untuk menginstal Kali Linux di partisi kosong yang baru dibuat.
Download Kali Linux dan burn ISO ke DVD, atau menyiapkan USB flashdisk dengan Kali Linux Live sebagai media instalasi. Jika Anda tidak memiliki DVD atau port USB pada komputer Anda, silahkan pelajari Kali Linux Network Install. Pastikan Anda memiliki:
  • Minimal 8 GB space kosong hardisk pada Windows
  • Support boot CD-DVD / USB

Persiapan Installasi

  1. Download Kali Linux.
  2. Burn ISO Kali Linux ke DVD atau copy Kali Linux Live ke USB.
  3. Pastikan komputer Anda sudah diatur untuk boot dari CD / USB di BIOS.

Prosedur Installasi Dual Boot

  1. Untuk memulai instalasi, boot dengan media instalasi yang Anda pilih. Anda akan disambut dengan layar Kali Boot. Pilih Live, dan Anda akan di boot ke dalam desktop default Kali Linux.
  2. Sekarang jalankan program gparted. Kita akan menggunakan gparted untuk mengecilkan partisi Windows yang ada untuk memberikan space yang cukup untuk menginstal Kali Linux.
    dual-boot-kali-01
  3. Pilih partisi Windows Anda. Tergantung pada sistem Anda, biasanya akan menjadi kedua, partisi yang lebih besar. Dalam contoh, ada dua partisi; yang pertama adalah partisi System Recovery, dan Windows sebenarnya diinstal di / dev/sda2. Resize partisi Windows Anda dan sisakan space yang cukup (minimal 8GB) untuk instalasi Kali Linux.
    dual-boot-kali-03
  4. Setelah Anda merubah ukuran partisi Windows Anda, pastikan Anda “Apply All Operations” pada hard disk. Keluar dari program gparted dan reboot.
    dual-boot-kali-05

Prosedur Installasi Kali Linux

  1. Prosedur instalasi dari poin ini dan seterusnya mirip dengan Kali Linux Hard Disk install, hingga poin partisi, dimana Anda perlu memilih “Guided – use the largest continuous free space” yang Anda buat sebelumnya dengan gparted.
    dual-boot-kali-09
  2. Setelah instalasi selesai, reboot. Anda akan diperlihatkan dengan menu boot GRUB, yang akan memungkinkan Anda untuk boot ke Kali Linux atau Windows. 
    dual-boot-kali-11

Setelah Installasi

Sekarang Anda telah selesai menginstal Kali Linux, saatnya untuk melakukan kustomisasi sistem anda. Kali General Use adalah bagian dari situs kami yang memiliki informasi lebih lanjut dan Anda juga dapat menemukan tips tentang cara untuk memaksimalkan Kali Linux di Forum pengguna Kali Linux.

Postingan Lama Beranda